Bilgi Güvenliği Bakış Açısı Nasıl Kazanılır?
Bilgi Güvenliği Bakış Açısı Nasıl Kazanılır?
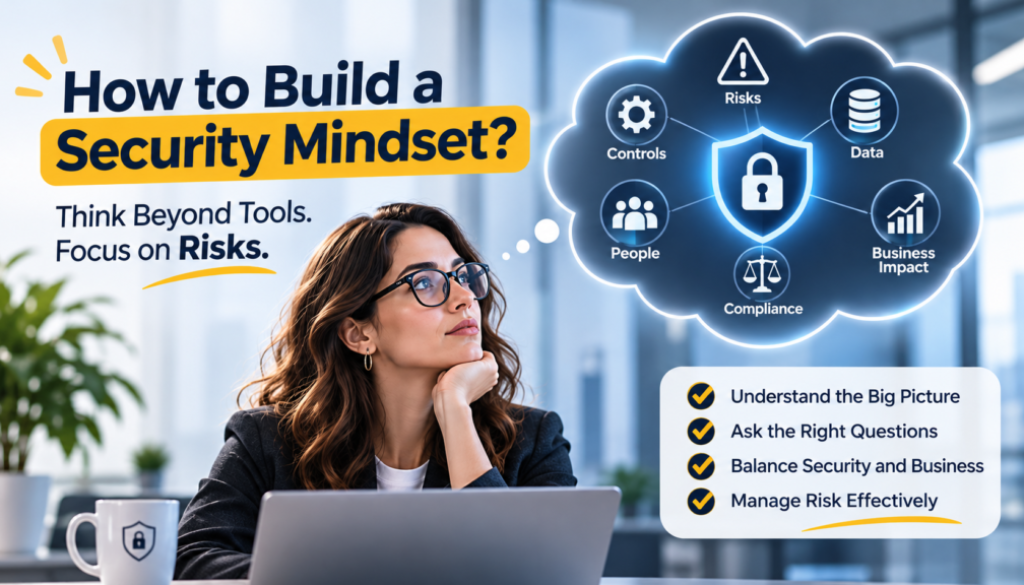
Bilgi güvenliği alanında çalışan birçok kişi kariyerinin ilk yıllarında aynı soruyu sorar: “İyi bir bilgi güvenliği uzmanı nasıl olunur?” Cevap çoğunlukla aynı olur; daha fazla ürün öğrenmek, yeni sertifikalar almak veya sadece bir alanda uzmanlaşmak olarak düşünülür. Elbette bunların hepsi önemlidir ama bilgi güvenliği uzmanlarını birbirinden ayıran asıl unsur, kullandıkları ürünler değil; olaylara bakış şekilleridir.
Bilgi güvenliği yalnızca sızma testi yapmak, zafiyet taramak veya log incelemekten ibaret değildir. Her yeni sistemde, her projede ve her değişiklikte oluşabilecek riskleri önceden görebilme, alınan önlemlerin neden gerekli olduğunu, hangi riskleri bertaraf edebileceğini anlayabilme ve kurumun güvenliğini iş süreçleriyle birlikte değerlendirebilme becerisidir.
Bir güvenlik uzmanı için önemli olan yalnızca yapılması gereken kontrolleri bilmek değil, bu kontrollerin neden yapılması gerektiğini ve kuruma ne kazandıracağını da anlayabilmektir.
Güvenlik Bakış Açısı Nedir?
Bir bilgi güvenliği uzmanı, yeni bir teknolojiyle karşılaştığında ilk olarak “Nasıl çalışıyor?” sorusunu değil, “Kuruma nasıl bir risk oluşturabilir?” sorusunu düşünmeye başlar. Yeni açılacak bir internet servisini değerlendirirken yalnızca erişilebilir olup olmadığına bakmaz.
- Kimler erişecek?
- Hangi veriler işlenecek?
- Kimlik doğrulama nasıl yapılacak?
- Log üretilecek mi?
- Bir güvenlik ihlali yaşanırsa bunu nasıl tespit edeceğiz?
- Bu sistemin kurumun diğer sistemleriyle bağlantısı ne olacak?
Sorular genellikle bu yönde ilerler. Güvenlik bakış açısı yalnızca olası tehditleri sıralamaktan da ibaret değildir. Bir adım daha ileri giderek yapılan çalışmanın amacını sorgulamayı gerektirir. Örneğin bir sistemde çok faktörlü kimlik doğrulama (MFA) uygulanıyorsa bunun nedeni yalnızca bir güvenlik standardını karşılamak değildir. Amaç, kullanıcı parolasının ele geçirilmesi durumunda yetkisiz erişim ihtimalini azaltmaktır.
Bir sistemde loglama yapılıyorsa amaç yalnızca log üretmek değil, şüpheli faaliyetleri tespit edebilmek ve bir olay yaşandığında geriye dönük inceleme yapabilmektir.
Dolayısıyla her güvenlik kontrolünün arkasında cevaplanması gereken temel sorular vardır:
- Bu kontrolü neden uyguluyoruz?
- Uygulamazsak ne olabilir?
- Hangi riski azaltmayı hedefliyoruz?
- Bu kontrol gerçekten riski azaltıyor mu?
- Kurumun işleyişine nasıl bir etkisi olacak?
Bilgi güvenliği bakış açısı, teknolojiyi veya kontrolü kendi başına bir amaç olarak görmemek; bunları belirli riskleri yönetmek için kullanılan araçlar olarak değerlendirmektir.
Teknik Bilgi Tek Başına Yeterli Değildir
Bir EDR ürününü çok iyi kullanabilirsiniz, Firewall kurallarını ezbere biliyor olabilirsiniz veya SIEM üzerinde karmaşık korelasyon kuralları yazabilirsiniz.
Bunların hiçbiri tek başına iyi bir bilgi güvenliği uzmanı olduğunuzu göstermez çünkü bilgi güvenliği yalnızca teknik kontrollerden oluşmaz. Bir uygulamanın işlediği veriyi anlamadan yapılan güvenlik değerlendirmesi eksik kalır. İş sürecini bilmeden verilen güvenlik kararları operasyonu aksatabilir. Regülasyonları dikkate almadan tasarlanan çözümler ise denetimlerde önemli bulgulara dönüşebilir.
Örneğin bir erişim yetkisini kaldırmak güvenlik açısından doğru bir karar gibi görünebilir. Ancak bu yetki kritik bir iş sürecinin yürütülmesi için gerekiyorsa, kontrolün nasıl uygulanacağı yeniden değerlendirilmelidir. Burada amaç güvenlikten ödün vermek değil, işin devamlılığını da gözeterek riski yönetebilmektir. Bu nedenle bilgi güvenliği uzmanı; teknik ekiplerle konuşabildiği kadar hukuk, risk yönetimi, iç denetim ve iş birimleriyle de aynı dili konuşabilmelidir.
Güvenlik Kontrollerinin Amacını Anlamak
Bilgi güvenliği çalışmalarında zaman zaman yapılan bir hata, kontrollerin yalnızca yerine getirilmesi gereken görevler olarak görülmesidir. Zafiyet taraması yapılır, rapor hazırlanır, açıklar ilgili ekiplere iletilir. EDR kurulur, kapsama oranları takip edilir. Erişim yetkileri gözden geçirilir, sonuçlar raporlanır. Peki, bu çalışmayla hangi riski azalttık?
Örneğin bir kurumda uç nokta güvenlik ürünü bulunması tek başına yeterli değildir. Hangi cihazların koruma altında olduğu, hangi cihazların kapsam dışında kaldığı ve bu cihazların neden kapsam dışında olduğu da değerlendirilmelidir. Çünkü güvenlik ürününün kurulmuş olması ile kurumun gerçekten korunuyor olması aynı şey değildir. Benzer şekilde, zafiyet taraması gerçekleştirmek de tek başına güvenliğin sağlandığı anlamına gelmez. Tespit edilen zafiyetlerin iş açısından kritikliği, istismar edilebilirliği ve olası etkileri değerlendirilerek önceliklendirilmesi gerekir. Bu nedenle bir güvenlik çalışmasının başarısı yalnızca tamamlanıp tamamlanmadığıyla değil, hedeflenen riski ne ölçüde azalttığıyla değerlendirilmelidir. İyi bir bilgi güvenliği uzmanı, yaptığı işin çıktısına değil, oluşturduğu güvenlik değerine de odaklanır.
Risk Yönetimi Düşünme Biçiminin Merkezinde Yer Almalıdır
Bilgi güvenliğinde amaç tüm riskleri ortadan kaldırmak değildir. Böyle bir hedef gerçekçi de değildir. Önemli olan hangi risklerin kabul edilebilir, hangilerinin ise mutlaka kontrol altına alınması gerektiğini doğru değerlendirebilmektir. Bu nedenle güvenlik ekiplerinin yalnızca teknik açıkları değil; İş sürekliliğini, operasyonel etkileri, finansal kayıpları, yasal yükümlülükleri, İtibar riskini birlikte değerlendirebilmesi gerekir.
Bir güvenlik kontrolü teknik olarak doğru olabilir. Ancak iş süreçlerini durduruyorsa farklı çözümler düşünülmelidir.
Aynı şekilde operasyonel açıdan kolay görünen bir karar, regülasyonlar açısından ciddi bir ihlal oluşturabilir.
Örneğin tüm kullanıcıların erişim yetkilerini mümkün olan en kısıtlı seviyeye indirmek teoride güvenli bir yaklaşım gibi görünür. Ancak günlük işlerin yürütülmesi için gerekli erişimlerin de engellenmesi operasyonel sorunlara neden olabilir. Burada önemli olan, herkesin her şeye erişmesini engellemek kadar, ihtiyaç duyulan erişimin güvenli şekilde sağlanabilmesidir.
En güvenli ortam, iş süreçlerinin çalışmadığı ortam değildir. Güvenlik kontrollerinin iş süreçlerini aksatmadan riskleri yönetebildiği ortamdır. İyi bir bilgi güvenliği uzmanı, güvenlik ile operasyon arasındaki bu dengeyi kurabilen kişidir.
Regülasyonları Bilmek Neden Önemlidir?
Bilgi güvenliği yalnızca saldırıları engellemek için yoktur. Kurumların tabi olduğu yasal düzenlemeler de güvenlik yaklaşımını doğrudan etkiler. Bankacılık, finans, sağlık veya kamu sektöründe çalışan ekipler için regülasyonlar günlük operasyonun bir parçasıdır. KVKK, GDPR, DORA, PCI DSS, ISO/IEC 27001 veya sektörel düzenlemeler yalnızca denetim dönemlerinde incelenen dokümanlar değildir.
Bu düzenlemeler; hangi verilerin korunacağını, hangi logların tutulacağını, erişim yetkilerinin nasıl yönetileceğini, risklerin nasıl değerlendirileceğini, olayların nasıl raporlanacağını belirleyen temel çerçevelerdir. Ancak burada da önemli olan yalnızca bir gerekliliğin karşılanması değildir. İlgili gerekliliğin hangi riski yönetmek için ortaya konulduğunu anlayabilmektir. Bir kontrolün regülasyonda yer alması, onun yalnızca denetimde gösterilecek bir kanıt olarak değerlendirilmesini gerektirmez. Aksine, kurumun güvenlik seviyesini geliştirmek için nasıl uygulanması gerektiği üzerinde düşünülmelidir. Bir güvenlik uzmanı teknik bir çözüm önerirken aynı zamanda bu yükümlülükleri de göz önünde bulundurmalıdır.
Güvenlik Bakış Açısı Nasıl Geliştirilir?
Bu bakış açısı yalnızca eğitimlerle kazanılmaz. Zaman içerisinde farklı disiplinlerle çalışarak, yapılan işlerin arkasındaki amacı sorgulayarak ve alınan kararların sonuçlarını gözlemleyerek gelişir. Örneğin; Bir penetrasyon testi raporunu yalnızca sonuçları için değil, saldırganın izlediği yöntemi ve kurumun hangi eksikliklerinden yararlandığını anlamak için okuyun.
Bir güvenlik olayını incelerken yalnızca hangi sistemin etkilendiğine değil, bu olayın neden gerçekleştiğine ve tekrar yaşanmaması için neyin değiştirilmesi gerektiğine odaklanın.
İç denetim raporlarında tekrar eden bulguları inceleyin. Risk değerlendirme toplantılarına katılın. Yeni başlayan projelerde en başından yer almaya çalışın.
Bir sistem devreye alınırken sadece teknik gereksinimleri değil; veri akışını, kullanıcı rollerini, üçüncü taraf bağımlılıklarını ve regülasyon gereksinimlerini anlamaya çalışın.
Yaptığınız her çalışmada kendinize şu soruları sorun:
- Buradaki en kritik varlık nedir?
- Bu varlığa kimler erişebilir?
- En kötü senaryo gerçekleşirse etkisi ne olur?
- Bu işi neden yapıyoruz?
- Yapmazsak hangi risklerle karşılaşabiliriz?
- Uyguladığımız kontrol hangi riski azaltacak?
- Bu kontrol gerçekten yeterli mi?
- Güvenliği sağlarken günlük işleyişi nasıl sürdürebiliriz?
- Daha güvenli ve aynı zamanda daha verimli bir yöntem mümkün mü?
Bu sorular zamanla refleks haline gelir. İşte güvenlik bakış açısı da bu şekilde gelişmeye başlar.
Güvenlik Sadece Güvenlik Ekibinin Sorumluluğu Değildir
Bilgi güvenliği ekipleri çoğu zaman projelere en son aşamada dahil edilir. Oysa güvenlik, proje tamamlandıktan sonra eklenen bir kontrol değil; tasarım aşamasında düşünülmesi gereken bir gereksinimdir. Yazılım geliştiren ekiplerin güvenli kodlama prensiplerini bilmesi, altyapı ekiplerinin güvenli yapılandırma standartlarını uygulaması, iş birimlerinin veri sınıflandırmasını dikkate alması, satın alma ekiplerinin üçüncü taraf risklerini değerlendirmesi, üst yönetimin ise risk iştahını ve öncelikleri belirlemesi gerekir.
Burada bilgi güvenliği ekibinin rolü yalnızca diğer ekiplere yapılması gerekenleri söylemek değildir. Kurumun ihtiyaçlarını anlayarak güvenlik gereksinimlerinin iş süreçlerine doğru şekilde entegre edilmesine yardımcı olmaktır. Çünkü kurumda güvenlik kültürünün oluşması, yalnızca güvenlik ekibinin daha fazla kontrol uygulamasıyla mümkün değildir. Günlük operasyonların yürütülmesinden yeni teknolojilerin kullanılmasına kadar her aşamada güvenliğin doğal bir gereksinim olarak görülmesi gerekir. Güvenlik kültürü, ancak tüm ekiplerin aynı bakış açısını paylaşmasıyla oluşur.
Sonuç
Bilgi güvenliği bakış açısı, yalnızca teknik bilgiyle kazanılmaz. Riskleri değerlendirebilmek, iş süreçlerini anlayabilmek, regülasyonları yorumlayabilmek ve alınan kararların kuruma etkisini öngörebilmek bu bakış açısının temelini oluşturur. Bir güvenlik uzmanını farklı kılan şey, daha fazla ürün bilmesi değil; doğru soruları doğru zamanda sorabilmesidir.
Yapılan bir çalışmanın neden gerekli olduğunu, yapılmadığında ne gibi sonuçlar doğurabileceğini ve uygulanan kontrolün hangi riski azalttığını anlayabilmek gerekir. Bilgi güvenliğinin amacı yalnızca sistemleri korumak veya güvenlik kontrollerini tamamlamak değildir. Asıl amaç, kurumun iş süreçlerini güvenli, sürdürülebilir ve kesintisiz şekilde yürütebileceği bir ortam oluşturmaktır. Gerçek güvenlik bakış açısı, her teknolojiye veya projeye “Bu nasıl çalışıyor?” sorusundan önce “Bunu neden yapıyoruz, hangi riski yönetiyoruz ve kurumun işleyişini en güvenli şekilde nasıl sürdürebiliriz?” sorularıyla yaklaşabilmektir.