Jeopolitik Risklere Karşı Kurumsal Dayanıklılık: Bilgi Güvenliği ve İş Sürekliliği
Jeopolitik Risklere Karşı Kurumsal Dayanıklılık: Bilgi Güvenliği ve İş Sürekliliği
Bilgi güvenliği risklerini değerlendirirken çoğu zaman ransomware, phishing, veri sızıntısı, DDoS ve yetkisiz erişim gibi siber tehditlere odaklanıyoruz. Peki kurumun faaliyet gösterdiği coğrafyada jeopolitik risklerin yükseldiği bir dönemde tehdit modelimize ne kadar farklı bakıyoruz?
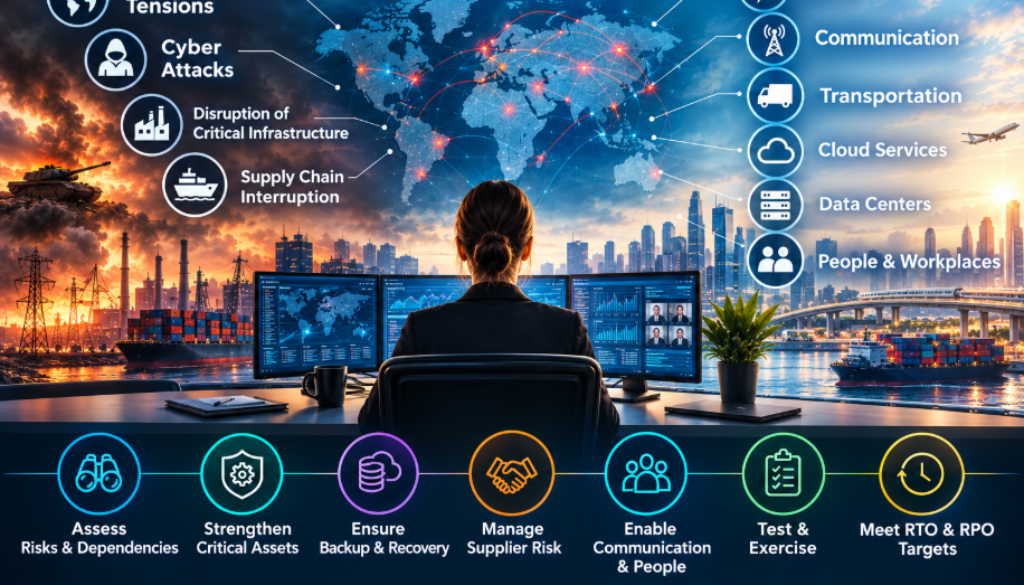
Jeopolitik riskler yalnızca doğrudan bir siber saldırı ihtimalini artırmıyor. Enerji, iletişim, ulaşım, tedarik zinciri, veri merkezleri ve kritik hizmetler üzerinde de etkiler oluşturabiliyor. Bu nedenle artık yalnızca “Saldırıya karşı nasıl korunuruz?” sorusunu değil, “Beklenmeyen bir kriz veya kesinti yaşandığında faaliyetlerimizi ne kadar sürdürebiliriz?” sorusunu da sormamız gerekiyor.
Özellikle kritik altyapılara yönelik saldırılar ve casusluk faaliyetleri, jeopolitik risklerin bilgi güvenliği açısından neden dikkate alınması gerektiğini gösteriyor.
1. Tehdit Modelimizi Yeniden Düşünmek
Klasik bir tehdit modelinde saldırganın sisteme nasıl girebileceğini değerlendiriyoruz. Ancak jeopolitik risklerin yükseldiği bir ortamda senaryoları biraz genişletmek gerekiyor.
Örneğin:
- Kritik bir internet bağlantısı veya telekom operatörü hizmet veremezse,
- Veri merkezlerinden biri kullanılamaz hâle gelirse,
- Kritik bir bulut hizmetine erişim sağlanamazsa,
- Bir tedarikçi operasyonlarını durdurursa,
- Çalışanların belirli bir lokasyona erişimi mümkün olmazsa,
- Fiziksel bir kesintiyle siber saldırı aynı anda gerçekleşirse ne olur?
Bu senaryoların bazıları ilk bakışta bilgi güvenliği problemi gibi görünmeyebilir. Ancak sonuçta kritik sistemlere erişilememesi, operasyonların aksaması veya güvenlik ekiplerinin olaylara müdahale edememesi gibi sonuçlar ortaya çıkabilir. Dolayısıyla tehdit modelini yalnızca siber saldırılarla sınırlamamak gerekiyor.
2. Kritik Varlıkları ve Bağımlılıkları Gerçekten Biliyor muyuz?
İş sürekliliği açısından önemli sorulardan biri şu: Hangi sistem çalışmazsa hangi iş süreci durur?
Bir uygulamanın kritik olduğunu biliyor olabiliriz. Peki bu uygulamanın kullandığı veritabanına, kimlik doğrulama altyapısına, network bileşenlerine ve üçüncü taraf servislere ne kadar bağımlı olduğunu biliyor muyuz?
Örneğin bir uygulama iki farklı veri merkezinde çalışıyor olabilir. Ancak her iki lokasyon da aynı kimlik doğrulama servisine bağımlıysa bu servis kullanılamadığında iki lokasyonun da işlevsiz kalması mümkün hale geliyor. Burada yedeklilik kavramına biraz daha geniş bakmak gerekiyor. Yalnızca sunucunun veya uygulamanın yedekli olması yeterli değil. Sistemin çalışması için ihtiyaç duyduğu diğer bileşenlerin de değerlendirilmesi gerekiyor. Tek internet sağlayıcısı, tek iletişim kanalı, tek bulut bölgesi veya belirli bir konuda uzmanlığı bulunan tek çalışan da kritik bir bağımlılık oluşturabilir. Bunlar, bir kesinti yaşandığında kurumun alternatif bir yol bulmasını zorlaştırabilir.
3. Yedeğimiz Var mı, Gerçekten Kurtarabilir miyiz?
“Backup’ımız var.” Kriz anında bu cümle tek başına yeterli değil. Asıl soru, backup’tan gerçekten geri dönebiliyor muyuz? Özellikle ransomware saldırılarında yedekleme altyapılarının da hedef alınabildiğini düşünürsek, kritik verileri yalnızca yedeklemek yeterli değil. Yedeklerin güvenli şekilde korunması ve gerektiğinde geri yüklenebilmesi gerekiyor.
Bu kapsamda offline veya immutable backup kullanımı, farklı lokasyonlarda yedek bulundurulması, yedekleme erişimlerinin sınırlandırılması ve düzenli geri yükleme testleri değerlendirilmelidir. Ayrıca kritik sistemlerin tamamının aynı anda kurtarılması mümkün olmayabilir. Bu nedenle hangi sistemin önce ayağa kaldırılacağı ve hangi iş süreçlerinin öncelikli olduğu da belirlenmelidir. Test edilmemiş bir backup, kriz anında çalışıp çalışmayacağını bilmediğimiz bir varsayımdır.
4. Tedarik Zinciri Riskini Değerlendirdiniz mi?
Kurumun kendi sistemleri hazır olsa bile kritik bir tedarikçi hizmet veremiyorsa operasyon yine durabilir. Bulut sağlayıcıları, telekom operatörleri, veri merkezi hizmetleri, güvenlik hizmet sağlayıcıları ve ödeme altyapıları bu bağımlılıklara örnek verilebilir.
Bu nedenle tedarikçi değerlendirmesinde yalnızca “ISO 27001 sertifikası var mı?” sorusuna odaklanmak yeterli olmayabilir. Kritik hizmet kesintisinde ne kadar sürede toparlanabildiği, alternatif sağlayıcısının bulunup bulunmadığı, kriz sırasında bizimle nasıl iletişim kuracağı ve kendisinin hangi üçüncü taraflara bağımlı olduğu da değerlendirilmelidir.
Jeopolitik gelişmeler nedeniyle alternatif bir tedarikçiye veya teknolojiye geçmek zorunda kalınması da yeni riskler oluşturabilir. Bu nedenle alternatif hizmet belirlemek kadar, geçişin güvenli şekilde gerçekleştirilebilmesi de önemlidir.
5. Kriz Anında İletişim Kurabiliyor muyuz?
İş sürekliliğini yalnızca teknoloji üzerinden değerlendirmek de doğru değil. Kritik süreçleri yürüten çalışanların operasyonlarını sürdürebilmesi ve gerektiğinde birbirleriyle iletişim kurabilmesi gerekiyor.
Kurumsal e-posta çalışmıyorsa veya VPN’e erişilemiyorsa ekipler nasıl iletişim kuracak? Kritik bir görevi yalnızca bir kişi biliyorsa ve o kişi erişilemez durumdaysa süreç devam edebilecek mi?
Uzaktan çalışma kapasitesi, alternatif çalışma lokasyonları, yedek personel ve alternatif iletişim yöntemleri bu nedenle iş sürekliliği planlarının bir parçası olmalıdır. Kriz sırasında kimin karar vereceği, teknik ekipleri kimin yönlendireceği, üst yönetime kimin bilgi vereceği ve müşterilerle kimin iletişim kuracağı da önceden belirlenmelidir. Aksi durumda teknik bir kesintiye karar verme ve iletişim karmaşası da eklenebilir.
6. Tatbikat Yapmadan Hazır Olduğumuzu Bilemeyiz
İş sürekliliği planlarının ve prosedürlerin bulunması önemli. Ancak dokümanın olması ile planın gerçekten çalışması aynı şey değil. Tatbikatları yalnızca “sunucu kapandı, backup’tan geri dönüyoruz” seviyesinde bırakmamak gerekiyor. Birden fazla riskin aynı anda gerçekleştiği senaryolar da değerlendirilmelidir.
Örneğin ana veri merkezine erişilemiyor, internet bağlantılarında kesinti yaşanıyor ve aynı anda kritik bir sistemde siber saldırı belirtileri görülüyor. Böyle bir durumda ekipler hangi sistemleri önceliklendirecek? Alternatif lokasyona nasıl geçilecek? Backup’tan dönüş ne kadar sürecek? Kriz yönetimini kim başlatacak?
Bu soruların cevaplarının dokümanda yazması güzel. Ama asıl önemli olan ekiplerin bu adımları gerçekten uygulayabilmesi.
Tatbikat sonunda bazı adımların beklenenden uzun sürmesi, alternatif bağlantının çalışmaması veya tedarikçi iletişim bilgilerinin güncel olmadığının ortaya çıkması başarısızlık olarak görülmemeli. Bunlar, gerçek bir kriz yaşanmadan önce fark edilmiş eksikliklerdir.
Tatbikat sonrasında bulgular için sorumlu, aksiyon ve termin belirlenmeli; alınan aksiyonların tamamlanması takip edilmelidir. Aksi hâlde aynı eksiklikler bir sonraki tatbikatta da karşımıza çıkabilir.
7. RTO ve RPO Gerçekten Gerçekçi mi?
İş sürekliliği çalışmalarında RTO ve RPO değerleri önemli. Ancak belirlenen hedeflerin gerçekten uygulanabilir olup olmadığını da sorgulamak gerekiyor.
Kritik bir sistem için RTO değerini bir saat olarak belirleyebiliriz. Peki bu sistemin bir saat içerisinde ayağa kaldırılabilmesi için gerekli altyapı, network, kimlik doğrulama, veritabanı ve güvenlik kontrolleri hazır mı?
Aynı şekilde RPO değerinin 15 dakika olması, veri kaybının bu süreyle sınırlanabileceği anlamına gelir. Ancak kullanılan altyapı ve kurtarma yöntemleri bu hedefi gerçekten karşılayabiliyor mu? Bu nedenle RTO ve RPO yalnızca dokümanda yer alan hedefler olarak kalmamalı, tatbikatlarla doğrulanmalıdır. Hedefler ile gerçek kurtarma süreleri arasındaki farklar görülmeli ve gerekli iyileştirmeler yapılmalıdır.
Sonuç: Saldırıya Uğramamak Yeterli mi?
Jeopolitik riskler arttığında bilgi güvenliği yaklaşımımızın yalnızca siber saldırıları engelleme perspektifinde kalmaması gerekiyor. Bir kurumun güvenliği; sistemlerinin çalışması, kritik hizmetlere erişimin devam etmesi, tedarikçilerinin hizmet verebilmesi ve gerektiğinde hızlı şekilde toparlanabilmesiyle birlikte değerlendirilmeli.
Bu nedenle kurumların kendilerine şu soruları sormasında fayda var:
- Kritik varlıklarımızı ve bağımlılıklarımızı gerçekten biliyor muyuz?
- Tek noktadan bağlı olduğumuz sistemler neler?
- Backup’tan gerçekten dönebiliyor muyuz?
- Kriz anında alternatif iletişim kanallarımız ve karar mekanizmalarımız hazır mı?
- RTO ve RPO hedeflerimizi gerçekten sağlayabiliyor muyuz?
- Hazırladığımız planları hiç gerçekçi bir senaryoyla test ettik mi?
Kurumsal dayanıklılık, kriz geldiğinde oluşturulan bir yetkinlik değildir. Kriz gelmeden önce yapılan hazırlıkların, testlerin ve alınan derslerin sonucudur.
Bilgi güvenliğinde hedef yalnızca saldırıya uğramamak olmamalı. Beklenmeyen bir olay gerçekleştiğinde etkisini sınırlayabilen, kritik faaliyetlerini sürdürebilen ve gerektiğinde toparlanabilen bir yapı oluşturmak da en az saldırıları önlemek kadar önemli.