Güvenlik İçin Aldığımız Ürünler Zaman Geçtikçe Yeni Güvenlik Riskleri Oluşturuyor Olabilir mi?
Güvenlik İçin Aldığımız Ürünler Zaman Geçtikçe Yeni Güvenlik Riskleri Oluşturuyor Olabilir mi?
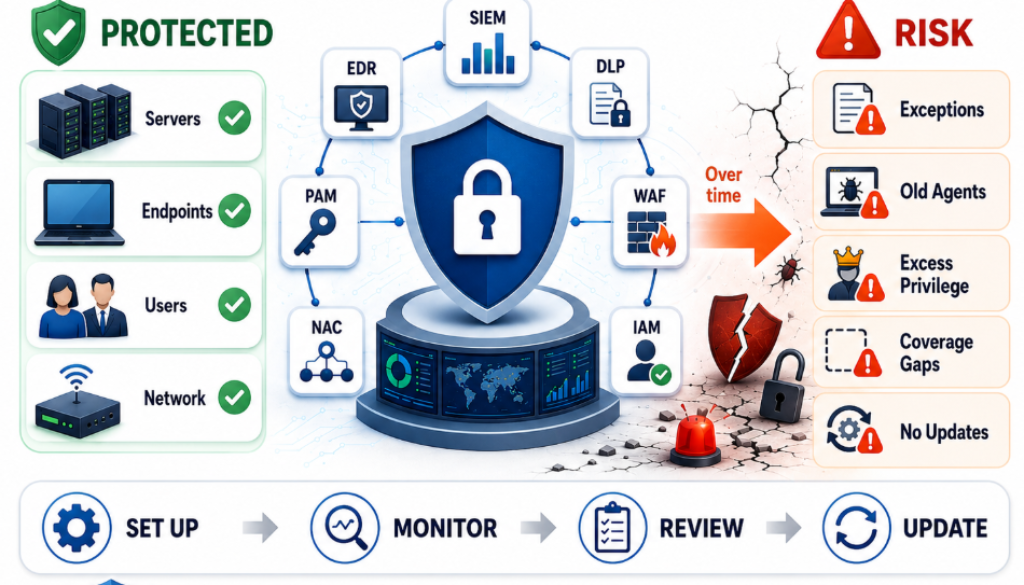
Kurumlar siber tehditlere karşı korunmak için her yıl yeni güvenlik ürünleri yatırımları yapıyor. EDR, DLP, SIEM, PAM, NAC, WAF, CASB, IAM, zafiyet yönetimi platformları ve daha birçok çözüm güvenlik seviyesini artırmak amacıyla devreye alınıyor ancak zaman içerisinde gözden kaçan önemli bir gerçek ortaya çıkıyor: Bir güvenlik ürünü doğru yönetilmediğinde, zamanla kendi başına yeni bir güvenlik riski haline gelebilir.
Bir ürünün satın alınması ve kurulumunun tamamlanması, doğru yönetilmediğinde güvenliğin sağlandığı anlamına gelmiyor. Asıl kritik süreç; ürünün yaşam döngüsü boyunca doğru yapılandırılması, güncel tutulması, yetkilendirmelerinin kontrol edilmesi ve güvenlik kontrollerinin sürekli doğrulanmasıdır.
Güvenlik Ürünleri Neden Zaman İçinde Risk Oluşturmaya Başlar?
Birçok kurumda güvenlik ürünleri ilk kurulum aşamasında detaylı analiz edilerek devreye alınır. Ancak operasyonel yoğunluk, süreçlerin doğru kurgulanmaması vb. nedenlerle ilerleyen dönemlerde aşağıdaki gibi problemler ortaya çıkabilir:
- Geçici olarak açılan erişimlerin kalıcı hale gelmesi,
- İstisna tanımlarının kontrol edilmeden büyümesi,
- Kullanılmayan kuralların sistemde kalması,
- Yetki seviyelerinin gereğinden fazla genişlemesi,
- Güncellenmeyen ajan ve bileşenler,
- Ürün yönetim konsollarına fazla sayıda yetkili kullanıcı atanması ve güncelliğinin kontrol edilmemesi,
- Yapılandırmaların düzenli gözden geçirilmemesi ve bu nedenle yanlış yapılandırmaların fark edilmemesi.
Başlangıçta işler hızlı ilerlesin diye verilen bir istisna veya yazılan kurallar, zaman içerisinde saldırganların kullanabileceği bir zafiyete dönüşebilir.
Örneğin;
- Bir uygulamanın, clientın DLP kontrolünden muaf tutulması,
- Bir dizinin antivirüs taramasından hariç bırakılması,
- Bir sunucunun EDR politikalarından çıkarılması,
- Bir kullanıcının PAM kontrolü dışında bırakılması,
- Bir IP adresinin firewall kuralı ile sürekli açık tutulması,
- Geçici diye verilen yetkilerin-erişimlerin kalıcı hale gelmesi
ilk bakışta operasyonel ihtiyacı karşılamak için yapılmış olabilir ancak istisnaların gereklilikleri düzenli aralıklarla kontrol edilmelidir. Birçok kurumda istisnalar açılır ancak belirli bir süre sonunda tekrar değerlendirilmez. Bu nedenle güvenlik ürünlerinde;
- İstisna sahibi kim?
- Hangi iş ihtiyacı nedeniyle açıldı?
- Ne kadar süre geçerli?
- Risk kabulü yapıldı mı?
- Periyodik olarak gözden geçiriliyor mu?
sorularının cevaplanması gerekir. Kontrol edilmeyen istisnalar zaman içinde güvenlik politikalarının delinmesine neden olur. Geçici yetkiler kalıcı risklere dönüşebilir. Operasyon ekiplerinin ihtiyaçları doğrultusunda zaman zaman;
- Admin yetkileri,
- RDP erişimleri,
- Firewall açılımları,
- Uygulama izinleri,
- Güvenlik politikası değişiklikleri
geçici olarak tanımlanabilir. Ancak birçok kurumda geçici olarak verilen erişimlerin gerçekten kaldırılıp kaldırılmadığı takip edilmez. Bir saldırgan için kalıcı hale gelmiş eski bir yetki, güncel bir zafiyet kadar değerlidir. Bu nedenle;
- Süre bazlı yetkilendirme,
- Otomatik erişim sonlandırma,
- Yetki kullanım kayıtlarının izlenmesi,
- Periyodik erişim gözden geçirme süreçleri
güvenlik ürünlerinin kendisi kadar önemlidir.
Güvenlik Ürününün Kapsama Alanı Gerçekten Biliniyor mu?
Güvenlik ürünlerinin büyük bir bölümü ajan mimarisi ile çalışmaktadır. EDR, DLP, Antivirüs, Asset Management gibi çözümler etkin koruma sağlayabilmek için endpoint veya sunucular üzerinde çalışan ajanlara ihtiyaç duyar. Bu ürünler kurumda var evet ama tüm varlıkları kapsıyor mu, önemli olan kısım bu aslında. Örneğin;
- Veri merkezindeki tüm sunuculara ajan kurulmuş mu?
- Yeni açılan sunucular otomatik olarak kapsama alınıyor mu?
- Client cihazların tamamı yönetim konsolunda görünüyor mu?
- Offline veya uzun süredir haberleşmeyen ajanlar takip ediliyor mu?
- Ajan kurulumu başarısız olan sistemler için alarm mekanizması var mı?
- Eski işletim sistemleri nedeniyle korumasız kalan sistemler var mı?
Bir güvenlik ürününün lisansının bulunması, tüm ortamın korunduğu anlamına gelmez.
Kuralların Yaygınlaştırılması ve Politika Yönetimi
Güvenlik ürünlerinde zaman içerisinde binlerce kural oluşabilir. EDR detection kuralları, DLP politikaları, Firewall kuralları, SIEM korelasyon kuralları, IAM erişim politikaları, NAC profilleri operasyonel ihtiyaçlarla sürekli değişir. Kontrolsüz büyüyen kurallar beraberinde yeni problemler getirir. Aynı işi yapan çok fazla kural oluşması, çakışan politikalar, hiç tetiklenmeyen kurallar, yanlış pozitif oranlarının artması, kritik kontrollerin etkisiz hale gelmesi vb. Bu nedenle güvenlik ürünlerinde sadece kural yazmak değil, kural yaşam döngüsü yönetimi yapılmalıdır. Her kural için;
- Kural sahibi,
- Oluşturulma tarihi,
- Amacı,
- Etkilediği sistemler,
- Son gözden geçirme tarihi,
- Kullanım durumu takip edilmelidir.
Güncelleme ve Versiyon Yönetimi Unutulmamalı
Güvenlik ürünleri de yazılımdır ve kendileri güvenlik açıkları içerebilir. Güncellenmeyen; yönetim konsolları, ajan sürümleri, entegrasyon bileşenleri, API servisleri, veri tabanı bileşenleri… kurum içerisinde yeni saldırı yüzeyleri oluşturabilir. Özellikle merkezi yönetim yapan güvenlik ürünleri saldırganlar için yüksek değerli hedeflerdir çünkü bir saldırgan güvenlik ürününün yönetim yetkisini ele geçirirse;
- Koruma mekanizmalarını devre dışı bırakabilir,
- Logları değiştirebilir,
- Zararlı yazılımları gizleyebilir,
- Çok sayıda sistemi etkileyebilir.
Bu nedenle güvenlik ürünleri de diğer kritik uygulamalar gibi; Zafiyet taramalarına, Patch yönetimine, yetki kontrollerine, güvenlik testlerine dahil edilmelidir.
Güvenlik Ürünleri İçin Sürekli Sağlık Kontrolü Yapılmalı
Bir güvenlik ürününün etkinliği sadece kurulum sırasında değil, yaşam döngüsü boyunca ölçülmelidir.
- Ajanların varlıkları kapsama oranı
- Güncel ajan yüzdesi
- Korumasız varlık sayısı
- Açık istisna sayısı ve süreleri
- Kullanılmayan kurallar
- Fazla yetkili kullanıcılar
- Yönetim konsolu erişimleri
- Ürün versiyon güncelliği
- Alarm üretme ve müdahale etkinliği
- Entegrasyonların çalışırlığı
Sonuç
Güvenlik ürünleri kurumların savunma mekanizmasının önemli parçalarıdır. Ancak satın alınan her güvenlik çözümü, doğru yönetilmediğinde zaman içerisinde yeni bir risk kaynağına dönüşebilir. Asıl güvenlik seviyesi; “Kaç güvenlik ürünümüz var?” sorusuyla değil, “Bu ürünleri ne kadar etkin yönetiyoruz?” sorusuyla ölçülmelidir. Kontrol edilmeyen istisnalar, unutulan yetkiler, kapsama alınmamış sistemler, güncellenmeyen ajanlar ve yönetilmeyen kurallar; saldırganlar için kurumun kendi güvenlik altyapısı içerisinde oluşmuş fırsatlar yaratabilir. Güvenlik ürünlerini satın almak güvenliği başlatır, ancak sürekli yönetmek güvenliği sağlar.